Minggu, 29 September 2019

About Pascal

Sejarah Pascal


Pascal adalah bahasa pemrograman prosedural, yang dirancang pada tahun 1968 dan diterbitkan pada tahun 1970 oleh Niklaus Wirth dan dinamai untuk menghormati matematikawan dan filsuf Perancis Blaise Pascal. Pascal berjalan di berbagai platform, seperti Windows, Mac OS, dan berbagai versi UNIX / Linux. Tutorial ini harus memperkenalkan Anda pada pemahaman Pascal untuk melanjutkan dengan Delphi dan kerangka terkait lainnya, dll.

Pascal menawarkan beberapa tipe data dan struktur pemrograman. Sangat mudah untuk memahami dan memelihara program Pascal. Pascal telah semakin populer di arena mengajar dan akademisi karena berbagai alasan:
1. Mudah untuk dipelajari.
2. Bahasa terstruktur.
3. Ini menghasilkan program yang transparan, efisien dan dapat diandalkan.
4. Ini dapat dikompilasi pada berbagai platform komputer.

Sebelum kita mempelajari blok dasar dari bahasa pemrograman Pascal, mari kita lihat struktur program Pascal minimal sehingga kita dapat menganggapnya sebagai referensi.

Struktur Program Pascal

Program Pascal pada dasarnya terdiri dari bagian-bagian berikut :
1. Nama program
2. Menggunakan perintah
3. Ketik deklarasi
4. Deklarasi konstan
5. Deklarasi variabel
6. Deklarasi fungsi
7. Deklarasi prosedur
8. Blok program utama
9. Pernyataan dan Ekspresi dalam setiap blok
10. Komentar

Setiap program pascal umumnya memiliki pernyataan pos, deklarasi dan bagian eksekusi secara ketat dalam urutan itu. Format berikut menunjukkan sintaks dasar untuk program Pascal:

STRUKTUR PASCAL
program judul_program;
uses {Penggunaan Pustaka}
var {Deklarasi Blok Program}
begin
end.

PROGRAM HELLO.PAS
program hello;
uses crt;
begin
clrscr;
Write('Hi, Saya Nyobain Pascal');
readln;
end.

Pada baris ke-2 kita menggunakan crt adalah perintah preprocessor, yang memberitahu compiler untuk memasukkan unit crt sebelum menuju kompilasi yang sebenarnya.
Pada baris ke-4 clrscr digunakan untuk membersihkan isi memori dan seluruh tulisan yang berada dilayar monitor pada setiap pembacaan awal program.

Variabel

Variabel tidak lain adalah nama yang diberikan ke area penyimpanan yang dapat dimanipulasi program kami. Setiap variabel dalam Pascal memiliki tipe tertentu, yang menentukan ukuran dan tata letak memori variabel; kisaran nilai yang dapat disimpan di dalam memori itu; dan serangkaian operasi yang dapat diterapkan ke variabel.
Nama variabel dapat terdiri dari huruf, angka, dan karakter garis bawah. Ini harus dimulai dengan huruf atau underscore. Pascal tidak case-sensitive , jadi huruf besar dan huruf kecil berarti sama di sini.

Karakter dan Identifier Pascal

Kumpulan karakter Pascal terdiri dari -
1. Semua huruf besar (AZ)
2. Semua huruf kecil (az)
3. Semua digit (0 sampai 9)
4. Simbol khusus - + * /: =,. ;. () [] = {} `spasi putih

Entitas dalam program Pascal seperti variabel dan konstanta, jenis, fungsi, prosedur dan catatan, dll., Memiliki nama atau pengenal. Pengidentifikasi adalah urutan huruf dan angka, dimulai dengan huruf. Simbol khusus dan kosong tidak boleh digunakan dalam identifier.

Tipe Data

Tipe data suatu entitas menunjukkan arti, kendala, nilai yang mungkin, operasi, fungsi dan mode penyimpanan yang terkait dengannya.

Bilangan bulat, nyata, Boolean dan karakter disebut sebagai tipe data standar. Tipe data dapat dikategorikan sebagai skalar, penunjuk dan tipe data terstruktur. Contoh tipe data skalar adalah integer, nyata, Boolean, karakter, subrange dan disebutkan. Tipe data terstruktur terbuat dari tipe skalar; misalnya, array, rekaman, file dan set. Kami akan membahas tipe data penunjuk nanti.

Tipe Data Scalar
1. Integer: tipe data berupa angka bulat, seperti 1,2,5,9,1000 atau 476563.
2. Real: tipe data yang berisi angka desimal (pecahan), seperti 22.7, 3.14, atau 0.006
3. Char: tipe data yang berisi huruf, seperti “a”, “A”, “C” atau “z”.
4. Boolean: tipe data yang hanya berisi 2 nilai, true atau false.

Pascal juga menyediakan 8 tipe data tambahan:
1. String: tipe data yang berisi kumpulan karakter, seperti “aku”, “kamu” atau “belajar pascal di duniailkom”.
2. Enumerated: tipe data bentukan yang bisa didefenisikan sendiri. Sebagai contoh kita bisa membuat tipe data warna yang terdiri dari nama-nama warna.
3. Subrange: tipe data bentukan yang berisi bagian dari tipe data lain. Sebagai contoh, kita bisa membuat tipe data “angka_kecil” yang hanya berisi angka 1 – 9 (merupakan bagian dari tipe data integer)
4. Array: tipe data yang terdiri dari banyak variabel, sebagai contoh kita bisa membuat nama siswa sebagai array “siswa”, dan variabel penyusunnya adalah siswa[1], siswa[2], siswa[3], dst.
5. Record: tipe data bentukan yang bisa berisi berbagai tipe data. Record untuk “siswa” bisa terdiri dari “nama”, “alamat”, “tinggi_badan”, dll.
6. Set: tipe data yang mirip dengan subrange, tetapi bisa digunakan untuk operasi himpunan seperti gabungan, irisan, bagian, dll.
7. File: tipe data yang digunakan untuk mengakses file atau dokumen.
8. Pointer: tipe data khusus yang merujuk kepada sebuah alamat di memory.

Deklarasi

Deklarasi type digunakan untuk menyatakan tipe data dari identifier.

Contoh Dasar Pascal

Proses Penambahan, Pengurangan, Perkalian, dan Pembagian.

PASCAL PENAMBAHAN
program Penambahan;
uses crt;
var n1, n2, hasil :Integer;
begin clrscr;
write('Input Angka Pertama: '); readln(n1);
write('Input Angka Kedua: '); readln(n2);
hasil := n1 + n2;
Writeln('Penambahan: ',n1,' + ',n2,' = ', hasil);
readln;
end.

PASCAL PENGURANGAN
program Pengurangan;
uses crt;
var n1, n2, hasil :Integer;
begin clrscr;
write('Input Angka Pertama: '); readln(n1);
write('Input Angka Kedua: '); readln(n2);
hasil := n1 - n2;
Writeln('Pengurangan: ',n1,' - ',n2,' = ', hasil);
readln;
end.

PASCAL PERKALIAN
program Perkalian;
uses crt;
var n1, n2, hasil :Integer;
begin clrscr;
write('Input Angka Pertama: '); readln(n1);
write('Input Angka Kedua: '); readln(n2);
hasil := n1 * n2;
Writeln('Perkalian: ',n1,' * ',n2,' = ', hasil);
readln;
end.

PASCAL PEMBAGIAN
program Pembagian;
uses crt;
var n1, n2, hasil :Integer;
begin clrscr;
write('Input Angka Pertama: '); readln(n1);
write('Input Angka Kedua: '); readln(n2);
hasil := n1 / n2;
Writeln('Pembagian: ',n1,' / ',n2,' = ', hasil);
readln;
end.

Rabu, 21 November 2018

Perbedaan Jaringan LAN dengan VLAN

Perbedaan Jaringan LAN dengan VLAN


LAN?
LAN adalah sebuah jaringan area local yang didefinisikan dan dinaungi oleh alamat network dan alamat broadcast yang sama.

Perlu anda ingat juga bahwa pada perangkat Router akan menghentikan traffic broadcast apapun itu protocolnya, tetapi pada switch akan secara otomatis akan meneruskannya.

VLAN?
VLAN adalah virtual lan yaitu sebuah jaringan lan yang secara virtual dibuat di sebuah switch. Pada switch standard biasanya akan meneruskan traffic dari satu port ke semua port yang lain ketika ada traffic dengan domain broadcast yang sama melewati port tersebut. Untuk switch yang khusus, mereka mampu untuk beberapa lan yang berbeda dengan ID yang berbeda di tiap portnya, dan hanya akan meneruskan traffic ke port-port yang memiliki id yang sama.
Switch type khusus ini sebenarnya sudah secara ototmatis memasang vlan didalamnya (vlan id=1) yang beranggotakan semua port yang ada.
Mengapa VLAN dibutuhkan?
Menjadi sangat penting juga vlan ini digunakan, yaitu ketika network Anda menjadi semakin besar skalanya dan traffic broadcast menjadi beban di seluruh network anda .
Beban yang terlalu besar yang disebabkan oleh traffic broadcast ini bisa menyebabkan network Anda terjatuh dan tidak se-responsif sebelumnya.


Kapan VLAN perlu diimplementasikan ?
Anda memerlukan vlan ketika kondisi jaringan anda:
·         Memiliki lebih dari 200 node perangkat didalam jaringan anda
·         Banyak terjadi traffic broadcast di jaringan anda
·         Anda ingin membagi beberapa user anda menjadi group-group tersendiri untuk meningkatkan keamanan
·         Mengurangi traffic broadcast yang banyak disebabkan oleh serangan virus dan program pengganggu lain yang akan memporak porandakan jaringan anda.
·         Atau anda hanya ingin membuat beberapa virtual switch dari switch yang sudah ada.

Mengapa tidak menggunakan satu subnet saja ?
Pada perkembangan jaringan anda, bisa saja membutuhkan perlakuakan yang berbeda (VOIP network, server network, local network, Gateway yang berbeda) tetapi masih berada di dalam infrastruktur dan lokasi yang sama.
Atau bisa juga sebaliknya, anda memiliki beberapa perangkat yang berlainan infrastruktur dan lokasi tetapi masih berada dalam  satu segmen network yang sama (infrastructure sharing).

Bagaimana perangkat yang berbeda VLAN bisa berkomunikasi?

Pada perangkat yang berbeda vlan akan dapat berkomunikasi satu sama lain melaului router (routing protocol). Sama seperti halnya beberapa subnet yang berbeda komunikasi satu sama lain dengan bantuan router.

Jenis-jenis Antena pada Wireless

Jenis-jenis Antena pada Wireless


Pengertian Antena
Antena adalah alat untuk mengirim dan menerima gelombang elektromagnetik, bergantung kepada pemakaian dan penggunaan frekuensinya, antena bisa berwujud berbagai bentuk, mulai dari seutas kabel, dipole, ataupun yagi, dsb. Antena adalah alat pasif tanpa catu daya(power),
yang tidak bisa meningkatkan kekuatan sinyal radio, dia seperti reflektor pada lampu senter, membantu mengkonsentrasi dan memfokuskan sinyal. Kekuatan dalam mengkonsentrasi dan memfokuskan sinyal radio, satuan ukurnya adalah dB. Jadi ketika dB bertambah, maka jangkauan jarak yang bisa ditempuhpun bertambah. Jenis antena yang akan dipasang harus sesuai dengan sistem yang akan kita bangun, juga disesuaikan dengan kebutuhan penyebaran sinyalnya. Secara umum ada dua jenis antena yaitu : 1. Directional 2. Omni Directional 

Fungsi Antena
Antena berfungsi untuk mengubah sinyal listrik menjadi sinyal elektromagnetik, lalu meradiasikannya (Pelepasan energy elektromagnetik ke udara / ruang bebas). Dan sebaliknya, antena juga dapat berfungsi untuk menerima sinyal elektromagnetik (Penerima energy elektromagnetik dari ruang bebas ) dan mengubahnya menjadi sinyal listrik. Pada radar atau sistem komunikasi satelit, sering dijumpai sebuah antena yang melakukan kedua fungsi (peradiasi dan penerima) sekaligus. Namun, pada sebuah teleskop radio, antena hanya menjalankan fungsi penerima saja.

Karakter Antena
Ada beberapa karakter penting antena yang perlu dipertimbangkan dalam memilih jenis antena untuk suatu aplikasi , yaitu pola radiasi, directivity, gain, dan polarisasi.

1. Pola Radiasi
Pola radiasi antena adalah plot 3-dimensi distribusi sinyal yang dipancarkan oleh sebuah antena, atau plot 3-dimensi tingkat penerimaan sinyal yang diterima oleh sebuah antena. Pola radiasiantena dibentuk oleh dua buah pola radiasi berdasar bidang irisan, yaitu pola radiasi pada bidang irisan
arah elevasi (pola elevasi) dan pola radiasi pada bidang irisan arah azimuth (pola azimuth).
Kedua pola di atas akan membentuk pola 3-dimensi.

Pola radiasi 3-dimensi inilah yang umum disebut sebagai pola radiasi antena dipol. Sebuah antena yang meradiasikan sinyalnya sama besar ke segala arah disebut sebagai antena isotropis. Antena seperti ini akan memiliki pola radiasi berbentuk bola Namun, jika sebuah antena memiliki arah tertentu, di mana pada arah tersebut distribusi sinyalnya lebih besar dibandingkan pada arah lain, maka antena ini akan memiliki directivity Semakin spesifik arah distribusi sinyal oleh sebuah antena, maka directivity antena tersebut.
Antena dipol termasuk non-directive antenna. Dengan karakter seperti ini, antena dipol banyak dimanfaatkan untuk sistem komunikasi dengan wilayah cakupan yang luas. Pada astronomi radio, antena dipol digunakan pada teleskop radio untuk melakukan pengamatan pada rentang High Frekuensi (HF). Bentuk data yang dapat diperoleh adalah variabilitas intensitas sinyal yang dipancarkan oleh sebuah objek astronomi. Namun, karena antena dipol tidak memiliki directivity pada arah tertentu, teleskop radio elemen tunggal yang menggunakan antena jenis ini tidak dapat digunakan untuk melakukan pencitraan.

2. Gain
Gain (directive gain) adalah karakter antena yang terkait dengan kemampuan antena mengarahkan radiasi sinyalnya, atau penerimaan sinyal dari arah tertentu. Gain bukanlah kuantitas yang dapat diukur dalam satuan fisis pada umumnya seperti watt, ohm, atau lainnya, melainkan suatu bentuk perbandingan. Oleh karena itu, satuan yang digunakan untuk gain adalah desibel.

3. Polarisasi
Polarisasi didefinisikan sebagai arah rambat dari medan listrik. Antena dipol memiliki polarisasi linear vertikal . Mengenali polarisasi antena amat berguna dalam sistem komunikasi, khususnya untuk mendapatkan efisiensi maksimum pada transmisi sinyal. Pada astronomi radio, tujuan mengenali polarisasi sinyal yang dipancarkan oleh sebuah objek astronomi adalah untuk mempelajari medan magnetik dari objek tersebut. Ada beberapa hal yang perlu diperhatikan dalam pola radiasi, yang pertama adalah Half-power Beamwidth (HPBW), atau yang biasa dikenal sebagai beanwidth suatu antena. Dalam astronomi radio, beamwidth adalah resolusi spasial dari sebuah teleskop radio, yaitu diameter sudut minimun dari dua
buah titik yang mampu dipisahkan oleh teleskop radio tersebut. Secara teori, beamwidth untuk antena yang berbentuk parabola dapat ditentukan.

4. Antena Directoral

Antena jenis ini merupakan jenis antena dengan narrow beamwidth, yaitu punya sudut pemancaran yang kecil dengan daya lebih terarah, jaraknya jauh dan tidak bisa menjangkau area yang luas, antena directional mengirim dan menerima sinyal radio hanya pada satu arah, umumnya pada fokus yang sangat sempit, dan biasanya digunakan untuk koneksi point to point, atau multiple point, macam antena direktional seperti antena grid, dish "parabolic", yagi, dan antena sectoral.

5. Antena Omni-Directional
Antena ini mempunyai sudut pancaran yang besar (wide beamwidth) yaitu 3600; dengan daya lebih meluas, jarak yang lebih pendek tetapi dapat melayani area yang luas Omni antena tidak dianjurkan pemakaian-nya, karena sifatnya yang terlalu luas se-hingga ada kemungkinan mengumpulkan sinyal lain yang akan menyebabkan inter-ferensi. antena omnidirectional mengirim atau menerima sinyal radio dari semua arah secara sama, biasanya digunakan untuk koneksi multiple point atau hotspot.

Jenis-jenis Antena

1. Antena Omnidirectional
Sebuah antena Omnidirectional adalah antena daya sistem yang memancar secara seragam dalam satu pesawat dengan bentuk pola arahan dalam bidang tegak lurus. This pattern is often described as "donut shaped". Pola ini sering digambarkan sebagai "donat berbentuk". Omnidirectional antenna
can be used to link multiple directional antenna in outdoor point-to-multipoint communication systems including cellular phone connections and TV broadcasts. Antena Omnidirectional dapat digunakan untuk menghubungkan beberapa antena directional di outdoor point-to-multipoint komunikasi systems termasuk sambungan telepon selular dan siaran TV.

Antena omni mempunyai sifat umum radiasi atau pancaran sinyal 360-derajat yang tegak lurus ke atas. Omnidirectional antena secara normal mempunyai gain sekitar 3-12 dBi. Yang digunakan untuk hubungan Point-To-Multi-Point ( P2Mp) atau stu titik ke banyak titik di sekitar daerah pancaran. Yang baik bekerja dari jarak 1-5 km, akan menguntungkan jika client atau penerima menggunalan directional antenna atau antenna yang ter arah.Yang ditunjukkan di bawah adalah pola pancaran khas RFDG 140 omnidirectional antena. Radiasi yang horisontal dengan pancaran 360-derjat. Radiasi yang horisontal pada dasarnya E-Field.yang berbeda dengan, polarisasi yang vertikal adalah sangat membatasi potongan sinyal yang di pancarkan. Antena ini akan melayani atau hanya memberi pancaran sinyal pada sekelilingnya atau 360 derjat, sedamgkan pada bagian atas antena tidak memiliki sinyal radiasi.

2. Antena Grid
Antena ini merupakan salah satu antena wifi yang populer. Sudut pola pancaran antena ini lebih fokus pada titik tertentu sesuai pemasangannya.

3. Antena Parabolik
> Dipakai untuk jarak menengah atau jarak jauh > Gain-nya bisa antara 18 sampai 28 dBi

Kelebihan antenna parabola :
[ + ] Dapat digunakan untuk menerima 3 satellite sekaligus tanpa harus menggerakkan antenna.
 [ + ] Dapat menampilkan gambar dari semua TV dari satelit yang ditangkap dalam sekejap. 
[ + ] Kondisi permanent sehingga tidak gampang goyah terhadap posisi. 
[ + ] Signal quality dapat maksimum

Kekurangan antenna parabola :
[ - ]Tidak dapat digunakan menangkap satelit lebih dari 5.
 [ - ]Membutuhkan lebih banyak LNBF. 
[ - ]Channel yang diterima lebih sedikit.


4. Antena Sectoral

Antena Sectoral hampir mirip dengan antena omnidirectional. Yang juga digunakan untuk Access Point to serve a Point-to-Multi-Point (P2MP) links. Beberapa antenna sectoral dibuat tegak lurus , dan ada juga yang horizontal. Antena sectoral mempunyai gain jauh lebih tinggi dibanding omnidirectional antena di sekitar 10-19 dBi. Yang bekerja pada jarak atau area 6-8 km. 

Sudut pancaran antenna ini adalah 45-180 derajat dan tingkat ketinggian pemasangannya harus diperhatikan agar tidak terdapat kerugian dalam penangkapan sinyal. Pola pancaran yang horisontal kebanyakan memancar ke arah mana antenna ini di arahkan sesuai dengan jangkauan dari derajat pancarannya, sedangkan pada bagian belakang antenna tidak memiliki sinyal pancaran. Antenna sectoral ini jika di pasang lebih tinggi akan menguntungkan penerimaan yang baik pada suatu sector atau wilayah pancaran yang telah di tentukan.

Pengertian Bandwidth dan Throughput

Pengertian Bandwidth dan Throughput

Hasil gambar untuk Bandwidth dan Throughput
Bandwidth adalah besaran yang menunjukkan seberapa banyak data yang dapatdilewatkan dalam koneksi melalui sebuah network. Lebar pita atau kapasitas saluraninformasi. Kemampuan maksimum dari suatu alat untuk menyalurkan informasi dalamsatuan waktu detik.

Dikenal juga dengan perbedaan atau interval, antara batas teratas dan terbawah dari suatu frekuensi gelombang transmisi dalam suatu kanal komunikasi. Satuan yang digunakan Hertz untuk sirkuit analog dan detik dalam satuan digital. Jalur lebar analog diukur dalam unit Hertz (Hz) atau kitaran second. Jalur lebar digital pula merujuk kepada jumlah atau volume data yang dilewatkan melalui satu salurankomunikasi yang diukur dalam unit bit per second (bps) tanpa melibatkan gangguan.

Istilah lebar jalur (bandwith) sepatutnya tidak dikelirukan dengan istilah jalur (band),seperti pada telepon tanpa kabel, contohnya beroperasi pada jalur 800MMHz. Lebar jalur ialah ruang yang digunakan pada jalur tersebut. Dalam komunikasi tanpa wayar, ukuranatau lebar jalur salurannya memberi
kesan kepada transmisi. Sejumlah data yangmengalir melalui satu saluran sempit mengambil masa yang lebih lama berbandingsejumlah data yang sama apabila mengalir menerusi satu saluran yang lebih lebar.

Pengertian Bandwidth yang lain :
Bandwidth adalah istilah yang digunakan untuk menggambarkan jumlah informasi yang dapat dikirim melalui sambungan. Bandwidth biasanya dihitung bit per detik, atau Megabits per detik, dinyatakan sebagai kbit / s atau Mbit / s. Bandwidth diukur kotor, jumlah data yang ditransfer dalam periode waktu tertentu dinyatakan dalam tingkat, tanpa mempertimbangkan kualitas dari sinyal itu sendiri.
Bandwidth seperti diungkapkan di atas adalah kemampuan maksimum dari pipa untuk mengalirkan data dalam waktu satu detik. Sedangkan kecepatan, adalah jarak yang ditempuh dari suatu satuan waktu, misalnya dalam satu detik.Misalnya server anda terhubung melalui kabel telepon anda menghubungkan terhubungdengan modem ke Internet Service Provider (ISP) dengan bandwidth 56kbps. Semakinlebar bandwidth yang ada tentu data yang dilewatkan akan semakin besar.

Throughput
Ternyata konsep bandwidth tidak cukup untuk menjelaskan kecepatan jaringan dan apa yang terjadi di jaringan. Untuk itulah konsep Throughput muncul. Throughput adalah bandwidth aktual yang terukur pada suatu ukuran waktu tertentu dalam suatu hari menggunakan rute internet yang spesifik ketika sedang mendownload suatu file. Bagaimana cara mengukur bandwidth? Dan bagaimana hubungannya dengan throughput? Seperti telah diulas di atas, bandwidth adalah jumlah bit yang dapat dikirimkan dalam satu detik.
Sedangkan throughput walau pun memiliki satuan dan rumus yang sama dengan bandwidth, tetapi throughput lebih pada menggambarkan bandwidth yang sebenarnya (aktual) pada suatu waktu tertentu dan pada kondisi dan jaringan internet tertentu yang digunakan untuk mendownload suatu file dengan ukuran tertentu.

Dengan hanya mempergunakan bandwidth sebagai patokan, kita menganggap seharusnya file yang akan didownloadnya yang berukuran 64 kb seharusnya bisa didownload dalam waktu sekedip mata atau satu detik, tetapi setelah diukur ternyata memerlukan waktu 4 detik. Jadi jika ukuran file yang didownload adalah 64 kb, sedangkan waktu downloadnya adalah 4 detik, maka bandwidth yang sebenarnya atau bisa kita sebut sebagai throughput adalah 64 kb / 4 detik = 16 kbps. Sayangnya, throughput karena banyak alasan, kadang sangat jauh dari bandwidth maksimum yang mungkin dari suatu media.

Beberapa faktor yang menentukan bandwidth dan throughputadalah:
·      Piranti jaringan
·      Tipe data yang ditransfer.
·      Topologi jaringan.
·      Banyaknya pengguna jaringan.
·      Spesifikasi komputer client/user.
·      Spesifikasi komputer server.
·      Induksi listrik dan cuaca.

Wireless Mode

Wireless Mode

Hasil gambar untuk Wireless Mode
1. Mode Alignment Only
Mode Alignment only, biasa digunakan untuk membantu pada saat pointing dengan indikator beeper /buzzer pada RouterBoard, sebagai contoh kita bisa menambahkan script dimana ketika mendapatkan sinyal bagus maka beeper akan berbunyi.

2. Mode AP-Bridge
Mode AP-bridge digunakan sebagai Access point atau pemancar yang bisa melayani banyak client atau disebut juga dengan PTMP (Point To Multi Point), mode ini bisa kita gunakan untuk network yang sifatnya Routing ataupun Bridging. Untuk menggunakan mode AP-Bridge ini perangkat Routerboard minimal harus memiliki lisensi level 4.

3. Mode Bridge
Mode bridge digunakan sebagai Access point atau pemancar akan tetapi hanya bisa melayani  satu client atau disebut juga dengan PTP (Point To Point), mode ini juga bisa kita gunakan untuk network yang sifatnya Routing ataupun Bridging. Untuk menggunakan mode ini perangkat Routerboard  minimal memiliki lisensi level 3, sebagai contoh untuk type produk Embedded 5.xGHz jenis SXT-5HnD yang hanya memiliki license level 3, kita bisa membuat koneksi point to point dengan menggunakan 2 buah perangkat tersebut.

4. Mode Nstreme dual slave
Pada dasarnya mekanisme kerja pada interface wireless adalah half duplex, akan tetapi dengan menggunakan mode ini kita dapat mengaktifkan mekanisme kerja full duplex, mode ini  merupakan proprietary didalam wireless mikrotik, tentunya kita juga membutuhkan 2 wireless card dan 2 antenna pada masing-masing wireless router mikrotik

5. Mode Station
Wireless dengan Mode station ini digunakan sebagai wireless client/ penerima pada topologi PTP (Point To Point) atau PTMP (Point To Multi Point), wireless Mode station hanya bisa digunakan untuk membentuk network yang sifatnya routing, sehingga mode ini merupakan salah satu mode yang efektif dan  efisian jika pada sisi wireless client/station tidak dibutuhkan bridging

6. Mode Station-Bridge
Mode Station-Bridge merupakan mode pada interface wireless yang berfungsi sebagai penerima / client dan support untuk bridge network, perlu di ketahui bahwa untuk mode ini hanya bisa digunakan apabila perangkat AP nya Mikrotik juga.

7. Mode Station-Psudobridge
Mode Station-Pseudobridge merupakan pengembangan dari Mode Station standar, sama-sama menjadikan wireless sebagai penerima/client, perbedaannya adalah pada Mode Station-Pseudobridge support untuk membuat network yang sifatnya Bridge Network, Di dalam penggunaan mode ini terdapat konsekuensi dimana untuk bridging pada L2 tidak bisa dilakukan secara penuh, dalam artian mac-address sebuah perangkat yang berada di bawah perangkat wireless (PC end user) tidak terbaca pada sisi Access Point.

8. Mode Station-Pesudobridge-Clone
Mode Station-Pseudobridge-Clone hampir sama dengan Mode Station-Pseudobridge yang membedakan adalah didalam mode ini bisa melakukan cloning mac-address, umumnya pada sebuah link wireless, yang terbaca pada sisi Access point adalah mac-address dari interface wireless client, tetapi jika menggunakan Mode Station-Pesudobridge-Clone yang terbaca adalah mac-address dari perangkat yang terhubung ke station (end user), Secara default yang terbaca adalah mac-address pada frame header yang pertama di teruskan, atau bisa ditentukan pada “station-bridge-clone-mac”

9. Mode Station-WDS
Mode Station-WDS berfungsi sebagai penerima/client dari sebuah Access Point yang mengaktifkan protocol WDS, Kekurangan protokol WDS adalah penurunan throughput wireless hingga 50%, perlu diketahui bahwa antara vendor yang satu dengan vendor yang lain fungsi WDS belum tentu compatible, begitu juga dengan WDS pada mikrotik.

10. Mode WDS-Slave
Mode WDS-Slave ini berfungsi sebagai pemancar (Access Point) sekaligus sebagai penerima (Station) atau disebut juga dengan repeater, Mode ini merupakan salah satu solusi apabila ingin membangun sebuah repeater tetapi perangkat yang dimiliki hanya menggunakan 1 card wireless card.

Langkah Mengamankan Jaringan Wireless

Teknologi wireless menawarkan kenyamanan karena tidak membutuhkan kabel yang kadang tidak efisien untuk digunakan, namun sudah pasti kenyamanan ini juga harus dibayar dengan permasalahan keamanan karena jaringan wireless yang menggunakan media udara adalah media publik yang tidak bisa anda kontrol.
Pada jaringan kabel, orang harus menghubungkan kabel UTP kedalam port hub/switch, maka tentu lebih mudah mengawasi siapa saja yang boleh terhubung ke suatu jaringan. Sekarang bagaimana dengan jaringan wireless ? bagaimana anda bisa mengamankan data yang lalu lalang di udara ?
Mungin anda kebanyakan sudah mengaktifkan enkripsi wireless, yang mana itu hanya salah satu dari beberapa langkah yang akan saya sebutkan di artikel ini untuk membuat jaringan wireless anda aman dari serangan. Screenshoot yang saya gunakan dibawah adalah router wireless TPlink. Tapi, anda akan menemukan pilihan yang sama seperti yang saya sebutkan pada jenis router manapun.
1. Aktifkan Enkripsi.
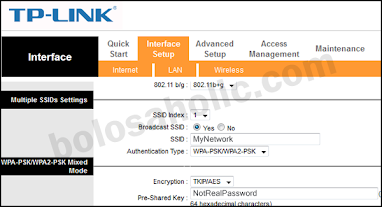
Mari kita mulai dari awal. Fungsi enkripsi kebanyakan di disable secara default pada router wireless. Jadi pastikan meng-enable fungsi enkripsi nya. Klik di Interface Setup -> Wireless, untuk mengaktifkan fungsi enkripsi dan masukkan sebuah password seperti pada gambar 1. Berikut adalah beberapa pilihan enkripsi wireless yang tersedia.
  • WEP (Wired Equivalent Protection) 64-bit dan 128-bit. WEP merupakan standart lama enkripsi wireless. Jangan gunakan WEP lagi. Sekarang sangat mudah untuk meng-hack enkripsi ini.
  • WPA(Wi-Fi Protected Access): WPA-PSK disebut juga WPA-Personal. Ini adalah versi baru standar enkripsi wireless dan lebih aman dari WEP. Mayoritas adapter wireless di laptop sudah mendukung WPA
  • WPA2: ini adalah standar terbaru enkripsi wireless yang menyediakan system enkripsi terbaik. Selalu gunakan WPA2, jika router dan laptop anda mensupport WPA2.
Gambar 1 : Enable Wireless Encryption
2. Rubah Nama SSID.
SSID (Service Set Identifier) merupakan nama dari koneksi wireless anda, yang tampak pada daftar  “Available wireless connection” di laptop anda. Menggganti nama SSID sendiri tidak menawarkan perlindungan apapun, tap hanya untuk menggertak hacker, karena akan tampak bahwa anda sudah melakukan suatu langkah untuk mengamankan jaringan wireless anda.
Klik di Interface Setup -> Wireless, seperti di gambar 1, pada bagian SSID.
3. Disable SSID broadcast.
Anda dapat mencegah nama jaringan wireless anda ditampilkan pada “available wireless connection” pada semua laptop di sekitar anda. Hal ini dapat dilakukan dengan cara mencegah router wireless menyebarkan nama jaringan wireless itu sendiri pada semua laptop di sekitar anda. Saat anda mendisable fungsi broadcast SSID, maka pertama kali seseorang ingin terhubung dengan jaringan anda, anda perlu memberitahukan namanya pada mereka. Klik di Interface Setup -> Wireless. kemudian pilih “No” pada option “Broadcast SSID”
4. Enable MAC filtering
Bahkan setelah anda melakukan langkah langkah sebelum nya, hacker yang benar2 telaten tetap memiliki kemungkinan bisa mengakses jaringan anda. Langkah kemanan selanjutnya adalah mengizinkan akses wireless hanya kepada laptop yang anda ketahui, dengan cara memperbolehkan akses wireless hanya kepada MAC address yang anda kenal.
MAC (Media Access Control) address adalah identitas unik adapter jaringan. Dalam hal ini, maka adalah identitas unik adapter wireless laptop anda. Pada system Linux, lakukan command ifconfig pada terminal untuk mendapat alamat adapter wireless nya. Pada system windows, lakukan ipconfig /all dari command prompt untuk menampilkan informasi MAC address seperti dibawah ini.
C:\Users\boloser>ipconfig /all
Wireless LAN adapter Wireless Network Connection:
Connection-specific DNS Suffix . :
Description . . . . . . . . . . . : Qualcomm Atheros AR9485WB-EG Wireless Network Adapter
Physical Address. . . . . . . . . : DC-85-DE-5C-E1-25
Klik di Interface Setup -> Wireless -> pilih option activated -> pilih “Allow Association” -> kemudian masukkan alamat MAC tadi.
Gambar 2 : Enable Wireless MAC Filter
well, memang masih belum seberapa panjang daftar langkah nya. Tapi ini adalah standart yang harus diketahui oleh semua orang, paling tidak menurut saya pribadi.

Jenis-jenis Keamanan Wi-Fi

Hasil gambar untuk Keamanan Wi-Fi
Keamanan - keamanan wifi
       
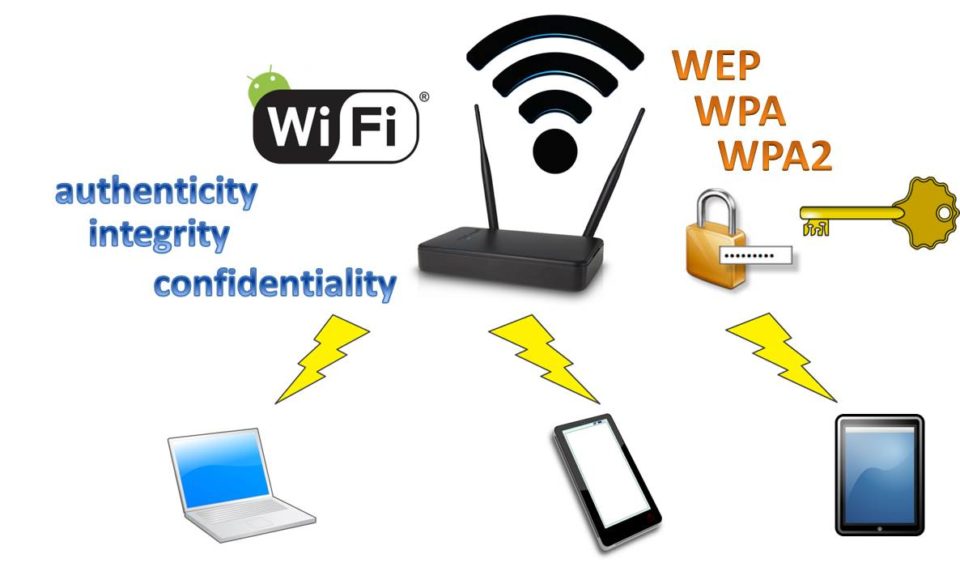
           Wireless Security merupakan salah satu sistem keamanan jaringan yang terdapat pada jaringan nirkabel atau jaringan tanpa kabel ( Wi-fi ), semakin banyaknya kebutuhan akan akses internet, membuat para penyedia jasa layanan Wi-fi seperti warnet atau Internet Hotspot semakin was - was dengan adanya pembobol jaringan Wi-fi, salah satu cara untuk mengantisipasi hal tersebut adalah dengan memanfaatkan Keamanan Wireless yang sudah tersedia, jenisnya pun beragam contohnya ada WEP, WPA, WPA2 Personal dan WPA2 Enterprise, istilah - istilah di atas mungkin masih terdengan asing bagi kita yang tidak mengetahuinya, padahal keamanan jaringan sangat di perlukan.
Memang saat ini jaringan Wireless menjadi primadona di bandingkan dengan jaringan kabel karena jaringan Wireless lebih praktis dan efisien, namun seperti yang sudah saya katakan di atas bahwa keamanan jaringan sangat di perlukan, Setiap tipe jaringan baik itu Jaringan Wireless ataupun Jaringan Kabel pasti memiliki kelemahan, kelemahan jaringan Wireless terdapat pada konfigurasi dan enkripsi yang digunakan.
Berikut merupakan Jenis - Jenis Keamanan Pada Jaringan Wireless yang sudah saya rangkum.

1. Wired Equivalent Privacy ( WEP )
WEP merupakan tipe keamanan jaringan yang akan kita bahas pertama, WEP di umumkan sebagai standar keamanan Wi-Fi pada bulan September 1999. Versi pertama keamanan WEP sangat rentan untuk di bobol oleh cracker, hal ini di sebabkan oleh pembatasan Enkripsi yang hanya 64-bit, namun penambahan Enkripsi 128 bit juga tidak membuat tipe keamanan ini menjadi kuat.
Enkripsi WEP menggunakan kata sandi yang dimasukkan oleh administrator ke client maupun Access Point. Kata sandi tersebut harus cocok dengan Access Point yang sudah di setting, sehingga client dapat mengautentikasi kata sandi yang terdapat pada Access Point. Cara kerja dari WEP adalah Access Point akan menentukan apakah client sudah memasukan kata sandi yang sesuai. Apabila kata sandi tersebut benar, maka Access Point akan merespon positif dan langsung meng-authentikasi client. Namun apabila kata sandi salah, maka Access Point akan merespon negatif dan client tidak akan di beri authentikasi. Dengan demikian, client tidak akan dapat tersambung dengan jaringan.

Kelebihan WEP - User lebih mudah menggunakan tipe kemanan jaringan ini karena akan secara otomatis masuk ke jaringan dengan hanya memasukan Username dan Password.

Kelemahan WEP - Masalah kata sandi yang lemah, algoritma RC4 yang digunakan dapat di bobol. karena WEP menggunakan kunci yang bersifat statis.


2. Wi-Fi Protected Access ( WPA )
WPA merupakan salah satu tipe keamanan jaringan nirkabel yang merupakan perkembangan dari WEP, WPA secara resmi di perkenalkan pada tahun 2003, setahun sebelum WEP resmi tidak di gunakan lagi. konfigurasi WPA yang paling umum adalah WPA-PSK ( Pre-Shared Key ). Enkripsi yang di gunakan oleh WPA adalah 256-bit, WPA mengimplementasikan layer IEEE yaitu Layer 802.11i .
WPA di desain untuk menggantikan metode keamanan WEP, yang menggunakan kunci keamanan static, WPA menggunakan metode TKIP (Temporal Key Integrity Protocol) yang mampu berubah secara dinamis. Protokol TKIP akan mengambil kunci utama sebagai starting point yang kemudian secara reguler berubah sehingga tidak ada kunci enkripsi yang digunakan dua kali. WPA juga menggunakan alat tambahan yaitu PC, Alasannya karena PC berguna sebagai authentication server yang akan memberikan kunci berbeda pada masing - masing user.

Kelebihan WPA - Enkripsi data yang digunakan adalah Temporal Key Integrity Protocol (TKIP). enkripsi yang digunakan masih sama dengan WEP yaitu RC4, karena pada dasarnya WPA ini merupakan perbaikan dari WEP dan bukan suatu level keamanan yang benar – benar baru, walaupun beberapa device ada yang sudah mendukung enkripsi AES yaitu enkripsi dengan keamanan yang paling tinggi.

Kelemahan WPA - Kelemahan WPA sampai saat ini adalah proses kalkulasi data yang lama. Dengan kata lain, proses transmisi data akan menjadi lebih lambat di bandingkan jika kita menggunakan protokol WEP tetapi Belum semua wireless mendukung, biasanya butuh upgrade firmware, driver atau bahkan menggunakan software tertentu.


3. Wifi Protected Access II ( WPA2 )
WPA telah dikembangkan pada 2006 dan secara resmi digantikan oleh WPA2. Salah satu perubahan yang paling signifikan antara WPA dan WPA2 adalah penggunaan algoritma AES dan pengenalan CCMP (Counter Cipher Mode dengan Blok Chaining Message Authentication Code Protocol) sebagai pengganti TKIP. perlu di ketahui bahwa algoritma AES merupakan Enkripsi yang memiliki keamanan paling tinggi.
WPA sendiri di bagi menjadi dua jenis yaitu WPA2 Enterprise dan WPA2 Personal, untuk penjelasan lebih lanjut simak uraian berikut

WPA2 Personal
WPA2 personal menggunakan metode Pre-Shared Key sebagai passwordnya
4. MAC Filter
MAC Address Filtering merupakan metode filtering untuk membatasi hak akses dari MAC Address yang bersangkutan, Hampir setiap wireless access point maupun router di fasilitasi dengan keamanan MAC Filtering. MAC filters ini juga merupakan metode sistem keamanan yang baik dalam jaringan WLAN, karena peka terhadap jenis gangguan seperti pencurian.
MAC filter berfungsi untuk menseleksi komputer mana yang boleh masuk kedalam jaringan berdasarkan MAC Address. Bila tidak terdaftar, maka komputer tersebut tidak akan bisa masuk ke jaringan dan MAC filter Address akan membatasi user dalam mengakses jaringan wireless. Alamat MAC dari perangkat komputer user akan di daftarkan terlebih dahulu agar bisa terkoneksi dengan jaringan wireless.

Kelemahan MAC - MAC Address bisa di ketahui dengan software kisMAC. Setelah diketahui MAC Address bisa ditiru dan tetapi tidak akan terjadi konflik walau ada banyak MAC Address sama terkoneksi dalam satu Access Point.


Kesimpulan
Banyaknya jaringan Wrielles yang aktif dengan konfigurasi defaultmembuat para cracker dapat memanfaatkan jaringan tersebut secara ilegal. Konfigurasi default dari tiap vendor perangkat wireless sebaiknya di rubah settingnya sehingga keamanan akses terhadap wifi tersebut lebih baik.
Keamanan jaringan Wireless dapat ditingkatkan dengan cara tidak hanya mensettingnya saja, tetapi dapat menggunakan kombinasi beberapa teknik sehingga keamanan lebih terjamin dan data yang kita miliki pun akan sulit untuk di curi orang. a, namun bisa di sadap dengan metode dictionary attack/brute force attack. Karena itu WPA2 personal ini tidak cocok digunakan untuk sistem pengamanan perusahaan besar.

WPA2 Enterprise
WPA2 enterprise memiliki 3 bagian utama, yaitu suppicant (client), authenticator dan authentication server. WPA2 enterprise menggunakan 802.1 x sebagai passwordnya dengan protocol EAP (contohnya EAP-TLS dan EAP-TTLS).